Из-за вируса DNSChanger ФБР отключил интернет по всему миру
Сегодня работа в интернете или обмен данными будет достаточно трудно сделать. Все эти неполадки из-за ФБР, которое отключило сеть мошеннических серверов, созданных киберпреступниками. Поэтому не стоит удивляться и обвинять своих поставщиков интернета в том, что они зажали трафик.
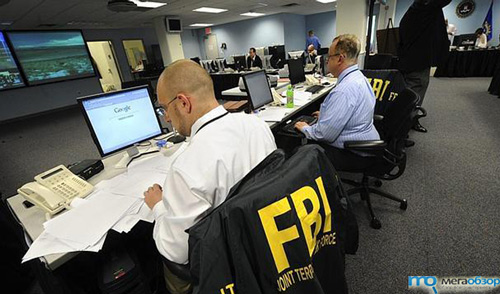
Сегодня 9-го июля сотрудниками ФБР (США) проводится беспрецедентная акция - выключение DNS-серверов, созданных киберпреступниками с целью похищения личных данных пользователей. Это говорит лишь об одном – более 4 миллионов человек всей нашей чудесной планеты не смогут пользоваться интернетом в нормальном режиме.
Причиной такого неожиданного решения явился вирус, который получил название – DNSChanger.
Если интернет работает но медленно – это еще ничего, а ведь будут и такие, которые и вовсе не смогут им пользоваться. По словам Павла Васильева – «Пользователи, чей компьютер оказался зараженным вирусом(DNSChanger), действительно на некоторое время могут остаться без интернета». Работать не будут не только сайты, это затронет даже электронную почту, различные чаты, и многие другие интернет-сервисы, которыми люди привыкли пользоваться.
Если верить данным «Лаборатории Касперского», зараженных компьютеров насчитывается около 4 млн. Первую четверку стран занимают:
Для тех кто не полностью понял, из-за чего отключают именно DNS – сервера, можно дать небольшое определение – DNS-сервер предназначен для преобразования буквенных сочетаний в числовые значения адреса интернет-протокола (IP), каждый из которых скрывается за доменом. Например, за адресом ya.ru скрывается IP 77.88.21.3, и если в строке адреса написать эти цифры, то можно оказаться на странице поисковика. В операционной системе прописано, что при введении адреса домена браузер обращается к тем DNS-серверам, к которым считает целесообразным обратиться. Также в системе предусмотрена возможность самому выбрать нужный DNS-сервер — этой функцией и пользуется вирус, который прописывает путь к нужному DNS. В результате, введя один адрес, пользователь попадал на ресурс злоумышленников.
Если капнуть глубже – так называемые киберпреступники создали некие DNS – сервера, где производились перенаправления пользователей, а дальше, всем известные троянские программы меняли соответствующие локальные настройки компьютера зараженного пользователя. Если верить той же «Лаборатории Касперского», проблема решаема и сделать это можно одной командой. Для пользователей русской версии ОС Windows данной командой будет «netsh int ip set dns name = «Подключение по локальной сети» source = dhcp». Либо можно воспользоваться инструкцией, размещенной на сайте компании Microsoft.
Сегодня 9-го июля сотрудниками ФБР (США) проводится беспрецедентная акция - выключение DNS-серверов, созданных киберпреступниками с целью похищения личных данных пользователей. Это говорит лишь об одном – более 4 миллионов человек всей нашей чудесной планеты не смогут пользоваться интернетом в нормальном режиме.
Причиной такого неожиданного решения явился вирус, который получил название – DNSChanger.
Если интернет работает но медленно – это еще ничего, а ведь будут и такие, которые и вовсе не смогут им пользоваться. По словам Павла Васильева – «Пользователи, чей компьютер оказался зараженным вирусом(DNSChanger), действительно на некоторое время могут остаться без интернета». Работать не будут не только сайты, это затронет даже электронную почту, различные чаты, и многие другие интернет-сервисы, которыми люди привыкли пользоваться.
Если верить данным «Лаборатории Касперского», зараженных компьютеров насчитывается около 4 млн. Первую четверку стран занимают:
- США
- Китай
- Россия
- Германия
Для тех кто не полностью понял, из-за чего отключают именно DNS – сервера, можно дать небольшое определение – DNS-сервер предназначен для преобразования буквенных сочетаний в числовые значения адреса интернет-протокола (IP), каждый из которых скрывается за доменом. Например, за адресом ya.ru скрывается IP 77.88.21.3, и если в строке адреса написать эти цифры, то можно оказаться на странице поисковика. В операционной системе прописано, что при введении адреса домена браузер обращается к тем DNS-серверам, к которым считает целесообразным обратиться. Также в системе предусмотрена возможность самому выбрать нужный DNS-сервер — этой функцией и пользуется вирус, который прописывает путь к нужному DNS. В результате, введя один адрес, пользователь попадал на ресурс злоумышленников.
Если капнуть глубже – так называемые киберпреступники создали некие DNS – сервера, где производились перенаправления пользователей, а дальше, всем известные троянские программы меняли соответствующие локальные настройки компьютера зараженного пользователя. Если верить той же «Лаборатории Касперского», проблема решаема и сделать это можно одной командой. Для пользователей русской версии ОС Windows данной командой будет «netsh int ip set dns name = «Подключение по локальной сети» source = dhcp». Либо можно воспользоваться инструкцией, размещенной на сайте компании Microsoft.
Tecno Next-Gen Bezelless Concept Phone, POVA 8 Pro 5G Tonino…
После дебюта модульного концепт-смартфона TECNO на MWC 2026 компания не останавливается в поиске новых ре…
После дебюта модульного концепт-смартфона TECNO на MWC 2026 компания не останавливается в поиске новых ре…
На IFA 2026 бренд Dreame представили экшен-камеры и 3D-принт…
На выставке IFA 2026 мировой бренд Dreame демонстрирует очередной этап расширения своей глобальной экосис…
На выставке IFA 2026 мировой бренд Dreame демонстрирует очередной этап расширения своей глобальной экосис…
Американцы научились направлять солнечные лучи ночью…
Американский стартап Reflect Orbital получил разрешение Федеральной комиссии по связи США на запуск перво…
Американский стартап Reflect Orbital получил разрешение Федеральной комиссии по связи США на запуск перво…
Dreame стала лидером по количеству проданных робот-пылесосов…
Dreame Group стала мировым лидером в сегменте роботов-пылесосов как по количеству проданных устройств, та…
Dreame Group стала мировым лидером в сегменте роботов-пылесосов как по количеству проданных устройств, та…